jueves, julio 12, 2012

Terminado el segundo de Malaz

Acabe de leerlo ayer noche. El final lo salva. El trasfondo de la saga es lo que más me gusta.

Lo que menos es que el autor (o la traducción) que son poco claros escribiendo. Por ejemplo, los diálogos entre los personas son un lio, pasan de uno a otro sin ton ni son, muchas veces tienes que leerlos varias veces y aún, no quedan claros. También llega a cansar los 'silencios' de los personajes.

lunes, julio 09, 2012

El cartero Juan

He visto la película de John Carter y creo que ha sido desaprovechada la historia. Entre el pasteleo, los brujos doppleganger y el malo ultrapoderos esbirro del brujo, consiguen cargarse el guión.

No menciono el problema que hay con el medallón y el transporte interplanetario -¿algunas veces se replica en el otro lado y otras no?-, ya que es una historia de fantasía y se puede argumentar que eso es así y punto, pero no es coherente con lo que cuentan.

martes, julio 03, 2012

Visita de un amigo

Hoy he podido ver a un amigo que se ha escapado por unos días de Barcelona para ver a su familia en visita sorpresa. Sé que tiene una prueba complicada por delante, quizás sea la pruebas más difícil que se pueda tener y las más dura a la que se ha enfrentado, pero ¿quién sino él para superarlo? No se rendirá, de eso estoy seguro.

El arte del libro

Me parece fascinante hacer un libro. Es algo mágico. Lo sorpresa ha sido enterarme que mi hermana ha sacado varios libros para utilizarlo como agendas y sin utilizar una prensa ni un telar.

lunes, julio 02, 2012

50% en Alcalá

El miércoles y viernes de la semana pasada jugué las dos ultimas rondas del torneo con resultado desigual. El miércoles gane al encontrarme el regalo inesperado de una pieza en los primeros 14 movimientos. El viernes perdí al jugar de forma optimista e insensata una posición con la que no estoy muy habituado (defensa semieslava del gambito de dama), echando por la borda realizar un buen torneo.

En el global del torneo he conseguido un +3,=1,-3 (tres victorias, unas tablas y tres derrotas). Evidentemente se nota la falta de ritmo de competición, también el llevar 6-7 años desconectado sin sentarme cinco horas delante de un tablero (que se dice pronto).

lunes, junio 25, 2012

Tablas en la quinta

Partida entretenida y con variantes. En el medio juego pude desembarazarme de la presión de la apertura y ganar un peón, pero los apuros de tiempo me llevaron a un final con un peón para cada bando en flancos distintos. Él del rival corono antes, pero el mio se quedaba en la séptima fila de la columna h con mi rey a su lado, un final de tablas.

Todo en uno

Durante el fin de semana nació el primer hijo de mi hermano y su mujer, el primer nieto de mis padres y mi primer sobrino. Todo en uno y todo perfecto.

jueves, junio 21, 2012

Más libros secuelados

El sábado compre Las puertas de la casa de la muerte (edición bolsillo), el segundo libro de la saga de Malaz, que estoy leyendo pausadamente. Y hoy me ha regalado mi hermano Danza de Dragones (edición tapa dura), el quinto de Canción de Hielo y Fuego.

domingo, junio 17, 2012

Derrota en la cuarta ronda

No jugué cómodo la apertura que hice, variante del cambio en el gambito de dama, y cuando tuve alguna oportunidad de complicar las cosas, no lo hice, lo que me llevo a un final de alfil y torre contra caballo y torre con peón de menos (yo tenía el alfil). Un juego correcto de las negras les llevo a materializar la ventaja que tenían, aunque al menos se lo puse difícil -o eso creo, no he repasado la partida-.

miércoles, junio 13, 2012

Calor Polar

Creía que había dado con un nuevo juego de palabras, pero ya lo han usado. Aún así, me gusta el concepto. Si se dice muy rápido, se confunde con el sonido de la palabra corporal.

lunes, junio 11, 2012

Tercera ronda

Repetí victoria, esta vez con negras, aprovechando un error de concepto en la apertura que tuvo mi rival que aproveche para obtener ventaja de desarrollo y coordinación de mis piezas, pero analizando el medio juego posterior, no realice las mejores jugadas para acentuar la ventaja. Creo que al saberme con ventaja no realicé las jugadas claves que anularían cualquier intento por igualar del contrario. Pequé de conservador y eso le dio algunas chances que no me permitieron disfrutar de un final tranquilo. A diferencia de las anteriores partidas, en esta ocasión vez no me apuré de tiempo, controlando ese aspecto mucho mejor.

jueves, junio 07, 2012

Videoclips en la MTV

Parafraseando a Roy Batty de Blade Runner, puedo decir que he visto que vosotros no creeríais, como ver videoclips en la MTV...

Fue una noche, que no podía dormir y me levante para hacer zapping en la tele a las cuatro de la mañana.

martes, junio 05, 2012

Bendito cambio en gnome3

Oh, dios mio, han hecho (por fin!) que para que te aparezca la opción de apagar en el gnome3 no tengas que pulsar la tecla ALT, apareciendo la entrada en el menú de 'apagar' junto a las habituales de hibernar y suspender sin necesidad de pulsar ALT. No me he dado cuenta hasta hoy. Fantastichen!

domingo, junio 03, 2012

Momentos de pánico en el update

Actualizar Debian (en su versión de testing/wheezy actual) se convierte en una aventura por lo que te puedes encontrar debido al triste soporte de la tarjeta gráfica integrada de NVidia Gforce 7100 del PC y que ya al tener el sufrido Gnome3, es necesario disponer de aceleración gráfica si se quiere disponer de algo manejable.

He conseguido sobrevivir y he pasado de un kernel 3.0.0 al 3.2.0. También he pasado a los drivers de NVIDIA-Linux-x86_64-295.53.run, que sustituye al NVIDIA-Linux-x86_64-285.05.09. El paso no ha sido de color rosa, en el interin me he quedado sin X y he tenido que recurrir al aptitude para instalar los fuentes del kernel 3.2.0 si queria poder instalar los drivers de NVidia.

Debido a esto, no suelo permitir las actualizaciones del sistema, por lo que me puedo encontrar y las tengo bloqueadas en su mayor parte.

miércoles, mayo 30, 2012

Las incógnitas malazanas

Una vez terminado el primer libro de la saga de Malaz, me quedan muchas incógnitas sobre la historia que se  tendrán que resolver en posteriores entregas. Pasa algo parecido a la Historia de Kvothe y, aunque en menor grado, también pasa con Canción de Hielo y Fuego. Así es la fantasía épica y nadie la va querer cambiar mientras que corramos como posesos a comprar sus tomos.

Volviendo al los jardines de la luna (el primer tomo de la saga), he de decir que me ha gustado. Incluso, una vez finalizada la novela, he vuelto a releer algunos capítulos, en los que había detalles confusos, que luego se revelan más claramente. Me pillaré el siguiente.

domingo, mayo 27, 2012

Primera parte de Alcalá

El viernes finaliza la primera parte del torneo de Alcalá con un balance de una derrota y una victoria (+1, -1, =0). En la primera ronda perdí con Gomez Feria, echando a perder una posición muy buena que fui trabajando poco a poco, pero me vine abajo cuando empecé a cometer imprecisiones, haciéndose todo cuesta arriba, lo que aprovecho muy bien por mi rival, que forzó llegar a un final de torres con un peón de ventaja alejado en el que yo no tenía ninguna posibilidad de forzar tablas.

En la segunda ronda me fue mejor con Narro Jiménez, aunque me cargue excesivamente de tiempo (95 minutos en 30 jugadas), quedándome 9 minutos pero pude forzar un fuerte ataque, que solventé con la ganancia de una torre limpia aunque pasé por alto un mate en seis jugadas.

El resumen es que me veo lento y en las complicaciones tácticas, no calculo del todo bien las variantes. El lado bueno es que la apreciación general de las fases iniciales de apertura y planes en el medio juego no he cometido errores, obteniendo ventaja en ambas partidas.

jueves, mayo 17, 2012

Otro torneo en Alcalá

Mañana volveré a jugar otra vez, esta vez en el torneo de Alcalá. Será a un ritmo más serio (90 minutos + 30 segundos por jugada). Este torneo tiene algo bueno, se juega los viernes por la tarde a siete rondas, evitando las maratones de los torneos de partidas rápidas ni los palizones de otros torneos en los que se juegan siete u ocho días seguidos, sin descanso. Además de jugarse los viernes, que no rompe el fin de semana.

El tigre suelto

El lunes por la noche soñé con un tigre al que dejaba libre. En el sueño también aparecía mi padre, una casa, Rocio y una lluvia que me mojaba entre las ramas de unos arboles de un parque, aunque no parecía importarme mucho mojarme. No puedo recordar más.

martes, mayo 15, 2012

Tienda en liquidación

En el fin de semana compramos otra lámpara, quedando solo las lamparas del dormitorio por comprar elegir,  pero hoy hemos tenido que volver a la tienda porque no incluía un embellecedor necesario para tapar la conexión de los cables con el techo. Aprovechando la visita, nos pasamos por una tienda de muebles que estaba en liquidación para echar un vistazo por si había algo interesante.

Mientrás estaba en la tienda tenia una sensación incómoda de saqueo que no he logrado quitarme de encima. Al final no hemos comprado nada.

jueves, mayo 10, 2012

Los jardines de la Luna

Como dice un amigo, la simetria friki ha tentado mi triste alma ofreciéndome un presente en forma de libro llamado 'Los jardines de la luna' de Steven Erikson. No pase la tirada de salvación.

Edredón desterrado

Los veinte grados de diferencia que se han dado en una semana han causado el destierro del edredón al fondo del armario. El general invierno deja de dar 'caló'.

martes, mayo 08, 2012

Capa SSL agregada

Le puse, por fin, la capa SSL al servidor web que tiene instalado el mini-pc (que todavía sigue sin nombre). Así que ahora todos los servicios del wake-on-lan, subversion y otros, pasan a través del servidor seguro, evitando  ojos indiscretos que hagan inspección de paquetes.

El servidor seguro solo está en el mini-pc (que hace de front-end). Las comunicaciones entre el mini-pc y el servidor web local, se hace en HTTP sin utilizar SSL. Doy por supuesto que la intranet local de casa es los suficientemente segura, evitando una segunda sobrecarga SSL en las peticiones que se le hagan al proxy instalado en el mini-pc.

He cambiado el puerto del router sobre el que se hace NAT (antes era el 80), utilizando el 443 (HTTPS) para la comunicación router-minipc. Como el puerto 443 lo usaba para el SSH, el SSH queda publicado al exterior por el 80.

lunes, mayo 07, 2012

A la espera

Tengo parado el tema de meter el snort en la placa Wrap de pcengine, también esta a la espera activar los certificados digitales en el apache de la placa wrap y que funcione con el mod-proxy. Además tengo pendiente empezar a pintar las figuras de Warhammer 40000. Y por si fuera poco, me apunte a jugar el campeonato de alcalá (los viernes a 7 rondas). Y de lecturas, mejor ni hablo.

Siempre he tenido muy en cuenta el dicho 'quien mucho abarca, poco aprieta' para no meterme en muchos fregaos, pero esta vez hay que echarle un poco de valor y no dejar que la procastinación me atrape. 

lunes, abril 30, 2012

Coincidencia Fide-Siria-Libia

Leo que Kirsán Iliumzhínov ha visitado a Bashar Al-Assad en Damasco. El primero es el presidente de la Federación Internacional de Ajedrez (FIDE) y el segundo es el presidente de Siria. Sería demasiada casualidad pero teniendo en cuenta que Iliumzhínov visitó a Gadafi, por el mes de Junio y Agosto de 2011, cuando había estallado una revuelta en Libia, creo que el régimen sirio tiene los 'días' (cuatro meses) contados.

domingo, abril 29, 2012

Las nuevas veletas

Creo que las grúas de las obras son las nuevas veletas de nuestra época. Nada más hay que observar un día de viento. Es difícil dar con una veleta salvo en contados sitios, pero una grúa aparece en todos lados y en esos días las dejan al libre capricho del viento.

Me quedo con Hulk

He visto la película 'Los Vengadores' y me quedo con el personaje de Hulk. Dan ganas de hacer hulkadas por la calle. A parte de eso, tiene dos puntos buenísmos con Loki y Thor respectivamente.

Respecto a los demás personajes están todos logrados. La valoración de la película es buena, es una película de superhéroes lograda. Sólo por el combate final la vería otra vez.

viernes, abril 27, 2012

Fresadora para encastrar

Hace unos días soñe de que ibamos a tirar la mesa chica del salón, pero en el último momento la llevaba a otro piso que compraba. Durante el sueño, al ser una mesa tipo Ikea sin apenas valor, me propuse darle un toque personal y decidí encastrar un tablero de ajedrez dentro de la mesa (se dice así, encastrar?), poniendo luego un cristal encima, cubirendo la superficie completa de la mesa, incluido el tablero. Pero no sabía como hacer el hueco en la mesa y me pasaba el resto del sueño pensando formas para realizar la tarea.

Hablando con un amigo, me dio una respuesta para poder hacerlo, tenía que utilizar una herramienta llamada fresadora. El mundo de la carpintería esta lleno de herramientas interesantes.

martes, abril 24, 2012

¿Predilección cani por la i final?

Parece que la mayoría de los nombres que se asocian a las canis terminan en i final. Pongo algunos ejemplos: Jessi, Jeni, Cindi, Yoli, Susi, Nati. Por lo menos es la conclusión que ha sacado después de un breve periodo de observación.

domingo, abril 22, 2012

Los chismes olvidados

Algunas de los chismes que tenemos olvidados en los trasteros nos pueden venir bien el día menos pensado, puede que no sirvan para su función original, pero se pueden aprovechar.

Un amigo tenía dos viejos portátiles escacharrados (un Fujitsu Amilo y un Packard Bell), a uno de ellos no le funcionaba el disco duro y el otro no arrancaba. El sábado le acerque un juego de destornilladores de precisión para probar a abrirlos y ver que tipo de conexión con la placa base tienen los discos duros, siendo en ambos una conexión IDE (ATA/ATAPI 6). Hicimos el cambio y el Futjitsu Amilo volvió a la vida.

Luego viene la otra parte de la historia, no disponer de un disco 'bueno' de instalación de Windows XP, pero tenía un CD de instalación de Debian (¿la DGT recomienda no salir sin él?). Para comprobar que tal iba el disco duro, probé instalar el linux, funcionando correctamente.

Staunton número 5

El śabado, al entrar en una tienda del centro, me fije en una pareja que estaba siendo atendida por una dependienta. El objeto de su compra era un juego de ajedrez y estaban seleccionando el tipo de piezas. Tenían claro que las piezas eran del tipo clásico, llamadas Staunton, pero no se decidian por el tamaño (número 4, 5 o 6). Al final eligieron una Staunton número 5. Pero no se dieron cuenta de un detalle.

En los juegos de piezas llamados Staunton suelen existir dos variantes, que se diferencian en el caballo. En la primera de ellas, el caballo es representado de forma realista y el resto de piezas presenta un diseño conceptual de un rey (la cruz), la reina (la diadema), alfil (mitra).

En el otro tipo de juego, el caballo tiene el mismo estilo que las otras piezas, siendo su representación más conceptual, menos realista, con vértices afilados. Creo que el primero corresponde al diseño clásico Staunton y el segundo es una variante española, popularizado a principios del siglo XX.

El que escogieron era el clásico de Staunton. Personalmente me gusta más el diseño conceptual.

lunes, abril 16, 2012

La autenticidad de los libros electrónicos

Ahora, con el auge de los libros electrónicos, entreveo a un gran problema, que será explotado por las editoriales para desprestigiar los sitios alternativos desde donde descargamos sus libros.

¿Quién me garantiza que el libro Patatín del autor Patatán es el libro que estoy bajando? ¿Quién me asegura que un energúmeno de turno no le ha dado por intercambiar los nombres de los protagonistas, poniendo el nombre del malo en el del bueno?

A diferencia de lo que podía pasar con los ediciones alternativas de música y vídeo, la modificación de un libro electrónico es muy simple de hacer, ademas de que una mínima modificación puede cambiar toda una obra. Supongo que empezaran a surgir sitios que se dedican a asegurar la integridad y autenticidad de un epub, empleando técnicas de checksum y demases varios, aunque todavía no los he visto.

jueves, abril 12, 2012

Destructor de tostadas

Esta mañana he visto la forma perfecta de destruir una tostada recién hecha sin tener que recurrir a materiales ficticios superheroicos como el adamantium. Sólo tienen que darte una porción de mantequilla congelada en cualquier cafetería que ponga desayunos.

Tú mismo, al intentar esparcir la mantequilla por la tostada, terminas destrozando la miga y traspasando la corteza sin darte cuenta. La mantequilla en ese estado es cuasi indestructible, pudiendo con todo lo que se le ponga por medio.

martes, abril 10, 2012

Teoría optimista

Tengo una teoría que dice que el porcentaje de películas, libros, series y canciones que son buenas, respecto al total de las que se hacen en un año, es del uno por ciento. Aunque me parece que la teoría es demasiado optimista o soy yo, que me estoy volviéndo pesimista.

domingo, abril 08, 2012

Un conclusión reveladora

He llegado a una conclusión reveladora y a la par, desalentadora. George RR Martin (o el puto cabrón amo según sus fans más queridos) tiene terminado los dos libros que le quedan de Canción de Hielo y Fuego, pero no los publica porque los utiliza como rehenes, para evitar que puedan acabar con él.

Imprimación terminada

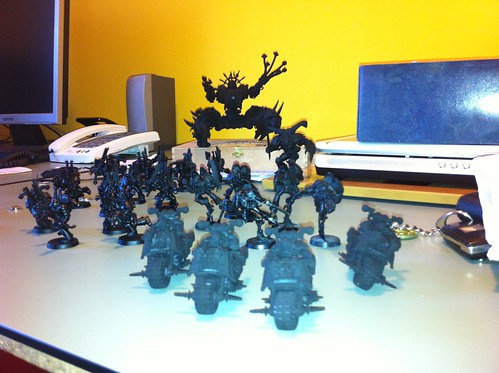
Como nos vinimos temprano de la playa de la antilla, aproveche la tarde para terminar de darle la capa de imprimación a todo el ejercito. El resultado ha quedado tal como así.


Antes de pasar a la siguiente fase (aplicar las pinturas para definir los detalles) debo solucionar un problema, incrementar el peso de las peanas para evitar que se caigan. Es una cosa que me da mucho coraje.

Mañana en la vuelta a la dura realidad, me evadiré pensando soluciones, creo en el trabajo puedo disponer de algunos recursos.

miércoles, abril 04, 2012

Juntando las piezas de un IDS+IPS

Me voy a saltar toda la teoría previa de los IDS e IPS. Lo que interesa saber es lo siguiente. Usualmente, cuando queremos tener un equipo linux seguro en internet, activamos el firewall iptables con politica por defecto DROP y habrimos unos pocos puertos para las comunicaciones que vienen del exterior y van a utilizar los servicios que nuestra máquina.

De forma simplificada, tal cual esto se hace, nos resulta muy complicado cuando alguien se ha dedicado a atacar el servidor ssh o el servidor ftp en busca de un exploit que permita acceder a la máquina. Tenemos que estar revisando logs, etc. Si tenemos mucho tráfico (muchos logs) esto es inviable.

Es en este momento cuando acude en nuestra ayuda Snort, que es un IDS para linux. Snort no es más que un sniffer de red, monitorizando todo el tráfico que pasa por él. En función de un conjunto de reglas que tiene definidas, va analizando el tráfico y generando alertas de posibles ataques, tráfico sospechoso, etc.

Snort va guardando estas alertas en una base de datos (usualmente MySql), tal forma que posteriormente podemos consultarla con otra aplicación, llamada Base, que es una aplicación escrita en PHP que corre sobre un servidor web como Apache. Base es nuestro panel de control para determinar lo que esta ocurriendo en nuestra red.

Como he dicho antes, Snort utiliza un sistema basado en reglas para saber cuando hay algún tipo de ataque. Puesto que los ataques van evolucionando con el paso del tiempo, necesitamos mantener la base de datos de reglas actualizada. De esa función se encarga Oinkmaster, un script escrito en perl encargado de actualizar las reglas cada cierto tiempo. La frecuencia de ejecución de este script se deja en la crontab del sistema.

Hay varios tipos de conjunto de reglas de snort, las reglas de la comunidad disponibles para todo el mundo y las reglas VRT, que han sido certificadas por el equipo de investigación de vulnerabilidades, disponibles para los usuarios de pago. Estas últimas, están disponibles para los usuarios registrados 30 días después de su publicación para los suscriptores. Si nos registramos en la web de snort, obtendremos el oinkcode necesario para descargar las reglas mediante oinkmaster.

Instalación de Snort (junto con mysql)

El primera paso es instalar snort con soporte de mysql
$ apt-get install snort-mysql
Entre las dependencias, apt-get incluira oinkmaster, las reglas por defecto de la comunidad y las librerias comunes. En la instalación nos pedirá una serie de parámetros para la configuración de snort contra el mysql (servidor de bd, nombre de la bd, usuario y password de acceso) como la interfaz donde snort se pondrá a escuchar los paquetes de red. Si no tenemos mysql, procedemos a instalarlo con
$ apt-get install mysql-server
Si levantamos el demonio y hemos hecho bien las tareas de configuración con la orden /etc/init.d/snort start tendremos nuestro IDS activado. Aunque aún no sabremos que esta ocurriendo salvo que nos peleemos con  el mysql consultemos a pelo en las tablas de alerta.

Será ultil, agregar la siguiente linea al fichero de configuracion de snort, pudiendo consultar su alertas en /var/log/auth.log. Además, esto nos vendrá bien para la parte final (el IPS).
output alert_syslog: LOG_AUTH LOG_ALERT

Instalación de Base (junto con Apache+PHP con soporte de mysql)

Toca el turno de Base (Basic Analysis and Security Engine). A diferencia de snort, lo instalamos desde el comprimido tar.gz. Pero lo primero es preparar el sistema para que se pueda ejecutar. Eso implica instalar Apache con PHP y soporte mysql. También instalamos algunas cosas mas para la generación de graficos como la libreria pear.
$ apt-get install apache2
$ apt-get install libapache2-mod-php5 libphp-adodb php-pear php5-adodb php5-cli php5-common php5-gd php5-mysql
$ pear install Image_Graph
Descargamos y descomprimos el fuente de base en /usr/local/base. Y creamos un enlace simbólico para no tener que ir lidiando con la versión y si cuando actualicemos, solo hay que cambiar el enlace simbólico.
$ cd /usr/local/src
$ wget http://sourceforge.net/projects/secureideas/files/latest/download
$ tar xvfz base-version.tar.gz
$ mv base-version /usr/local/
$ ln -s /usr/local/base-version /usr/local/base
Creamos en el apache, en conf.d, la configuración del directorio y el alias para publicarlo. Añadimos algunas directiva de restricción del acceso a la aplicación. Pese a que base viene con sus medidas de seguridad para entrar en la aplicación, no esta demás esta restricción de acceso. La aplicación solo estará disponible para los equipos de la red local.
Alias /base /usr/local/base

<Directory /usr/local/base>
Options +FollowSymLinks
AllowOverride None
order allow,deny
allow from 192.168. 127.0.0.1

AddType application/x-httpd-php .php

<IfModule mod_php5.c>
php_flag magic_quotes_gpc Off
php_flag short_open_tag On
php_flag register_globals Off
php_flag register_argc_argv On
php_flag track_vars On
# this setting is necessary for some locales
php_value mbstring.func_overload 0
#php_value include_path .
</IfModule>

DirectoryIndex index.php
</Directory>
El siguiente paso será reinicar el apache y lanzar desde el navegador la siguiente url
http://ip-equipo-base/base/setup/
El setup realizará las comprobaciones necesarias y nos pedirá los datos de la base de datos mysql donde guardan la información snort. Seguimos la línea de baldosas amarillas que nos marca el asistente. Uno de esos pasos será la creación de un usuario administrador en la aplicación. Para la generación de los gráficos tenemos que tener bien indicado la ruta (directiva include_path) de includes de PHP para que pueda encontrar la libreria Image_Grapth de pear. La aplicación Base nos lo dirá si no puede encontrarla.

Instalación de Oinkmaster

El último paso para disponer de nuestro el IDS al completo será ir actualizando las reglas de Snort. El paquete oinkmaster ya estará instalado, sino hacemos un apt-get install oinkmaster y lo tendremos disponible al instante. Queda soliticar el oinkcode en la web de snort. Nos registramos en su web y solicitamos el codigo. Luego lo configuramos en el fichero /etc/oinkmaster.conf
url = http://www.snort.org/pub-bin/oinkmaster.cgi/CODIGO/snortrules-snapshot-2920.tar.gz
Es importante descargar el fichero que corresponde a nuestra version. Si tenemos un snort-2.9.2, entonces la url de descarga para el oinkmaster será el snapshot 2920.
$ /usr/sbin/oinkmaster -C /etc/oinkmaster.conf -o /etc/snort/rules/
Las primera actualizaciones de reglas las haremos de forma manual, así comprobamos que no hay nada que falte. A mi me paso que con la actualización de reglas, habia una serie de variables que utilizaban las reglas que no estaban definidas en el snort, con lo que el snort no se levantaba después. Estas variables se definen en el fichero snort.conf.

Después de la acutalización, oinkmaster informará de que reglas a tocado, podemos lanzar un test de la configuración de snort, levantando nosotros el demonio con el parametro -T. Esto nos dará una pista de lo que pudise pasar en el caso de que pasara algo como lo anterior que he dicho.
$ snort -T -c /etc/snort/snort.conf
Si va todo bien, podemos ir pensando en agregar a la crontab la ejecución del oinkmaster y que se lance cada  varios días la actualizacion de reglas (una semana creo que es lo suyo).

Llegados a esta altura de la pelicula, tenemos un IDS operativo. Nuestro Snort esta vigilando el trafico y si consultamos Base nos llevamos muchos sustos al descubrir muchos alarmas, la mayoria de ellas falsos positivos. Snort es facil de instalar, lo dificil es el trabajo de ajuste para eliminar los falsos positivos. Más si cabe cuando avancemos al siguiente paso, activar Guardian, que será nuestro IPS y nos protegera de todo aquello que Snort considera como un problema. Imaginad el problema de bloquearnos a nosotros mismos el acceso o un cliente por no darnos cuenta de que su tráfico era legítimo.

Guardian es una aplicación escrita en perl, que lee los logs de alertas de Snort. Cuando ve una alerta, entonces genera una regla de iptables bloqueando la comunicación con la ip del atacante. Esta regla la deja durante un tiempo X, pasado ese tiempo, lanza la regla de desbloqueo.

Instalación de Guardian

La aplicación Guardian es muy simple. De tan simple que es, hasta asusta. Procedemos a descargarla y a descomprirla tal como hicimos con Base.
$ wget guardian-version.tar.gz
$ tar xvfz guardian-version.tar.gz
$ mv /usr/local/src/guardian-version /usr/local/
$ ln -s /usr/local/guardian-version /usr/local/guardian
Copiamos el fichero de configuración guardian.conf en /etc. Al estar en un linux con iptables, cambiamos los scripts de bloqueo que estan en /usr/local/guardian/ llamados guardian_block.sh y guardian_unblock.sh por los que tenemos en /usr/local/guardian/scripts/iptables_*. Respectando el nombre
$ cp /usr/local/guardian/guardian.conf /etc/guardian.conf
$ cp /usr/local/guardian/scripts/iptables_block.sh /usr/local/guardian/guardian_block.sh
$ cp /usr/local/guardian/scripts/iptables_unblock.sh /usr/local/guardian/guardian_unblock.sh
Añadimos la directiva donde debe mirar las alertas de snort, en el fichero /etc/guardian.conf
AlertFile       /var/log/auth.log
Aquí vemos el sentido de la directiva de configuración que tocamos en el fichero de configuración de snort (output alert_syslog). Sin ese cambio, guardian sería incapaz de ver las alertas de snort y no podría hacer ningún bloqueo.

Para ejecutar guardiamos, tecleamos
$ /usr/local/guardian/guardian.pl -c /etc/guardian.conf &
Si buceamos en el fuente de Guardian, no encontraremos ningun scripts que nos sirva para ejecutarlo como demonio. No hay problema

El toque final viene de la mano de las daemontools, que son un conjunto de utilidades que nos permiten dejar a Guardian siempre en memoria.

Instalacion de las DaemonTools

Como siempre, descargar y decomprimir
$ cd /usr/local/src
$ wget http://cr.yp.to/daemontools/daemontools-0.76.tar.gz
$ tar xvfz daemontools-0.76.tar.gz
$ cd admin/daemontools-0.76
$ package/install
Aunque la instalación de las DaemonTools es un proceso muy conocido, hay un detalle jodido que suele bloquear al personal. En la compilación no hay incluida una biblioteca, generando un error de compilación. Para solucionar el error tenemos que editar la línea de compilación del compilador utilizada por las daemonstools. Editamos el fichero src/conf-cc y agregamos la libreria errno.h al final de la linea gcc.
-include /usr/include/errno.h
El fichero de run utilizado para levantar guardian por la daemons tools tendria este aspecto (cat /service/guardian/run)

#!/bin/bash
export PATH=$PATH:/usr/local/guardian
/usr/local/guardian/guardian.pl -c /etc/guardian.conf
Sobre Daemonstools me podría extender mucho más, pero lo mejor es acudir a su web http://cr.yp.to/daemontools.html que explican mucho mejor que yo como utilizarlas.


domingo, abril 01, 2012

Bote de pintura acabado

A mitad del proceso de darle la capa de imprimación, el bote se quedo sin pintura. Así que mañana, aprovechando las vacaciones, iré a comprar otro bote que me servirá para terminar el principe demonio, los rapaxes y los bersekers de khorne.

Principe demonio montado

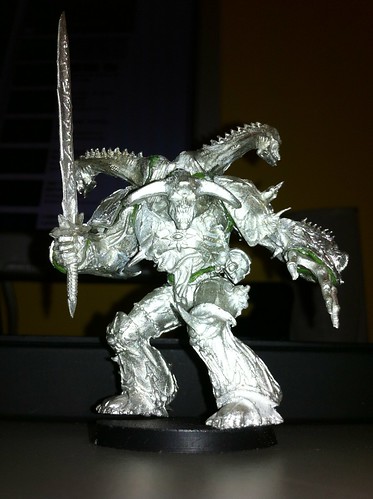
Desde el 17 de enero de 2007 llevaba en su caja y en la tarde de ayer me puse a montarla. Para hacerlo he tenido que emplear masilla y loctite. Al ser de metal, se utiliza la masilla para facilitar que quede bien encajada mientras se seca el loctite.


viernes, marzo 30, 2012

Probando el IDS+IPS

Ya tengo algo funcional de la pruebas con un IDS1 (snort) + IPS2 (guardian) que fortifique la seguridad del equipo WoL casero. Todo lo he hecho en una máquina virtual, aunque ahora le dare caña para ver el resultado con pocos recursos (RAM de 128 y 256 MB, disco duro de 1 y 4 GB) intentado aproximarme lo más posible a lo que me encontraré en la placa Alix/Wrap. El sistema se compone de lo siguiente:
  • snort. Analiza el tráfico y crea las alarmas (es el IDS).
  • mysql. Guarda las alarmas.
  • base. Es la aplicación que permite ver las alarmas que detecta snort consultando la base de datos mysql. Es una aplicación que corre bajo apache con php.
  • oinkmaster. Es el actualizador de las reglas de detección de snort.
  • guardian. Es quien detecta los ataques (en funcion de las alertas de snort) y pone/quita las reglas del firewall (es el IPS).
Tengo que depurar algunos pasos antes de documentar el proceso -las actualización de reglas con oinkmaster, la configuración del fichero de log de snort para que lo lea guardian y la instalación de las daemonstools por si snort/guardian caen-. 

También surgen dos problemas adicionales. En las placas Alix/Wrap, el disco duro no existe como tal, es una tarjeta de memoría de tipo Compact Flash, en las cuales no se puede abusar de las escrituras.

He leído que tienen una vida media de 200K operaciones de escritura por bloque, a partir del cual empiezan a fallar, por ese motivo los sistemas operativos embebidos que se instalan sobre estas placas implementan los directorios /var/ y /tmp como sistemas de ficheros temporales en memoria. Con lo que se agraba el segundo problema, al disponer de poca memoria RAM, si encima hacemos que varios directorios estén en memoria, tendremos menos memoria final para las aplicaciones. Un gran dilema.

1 Intrusion Detection System
2 Intrusion Prevention System

lunes, marzo 26, 2012

Upgrade veloz

Descargados 599 MB en 1min. 35seg. (6274 kB/s)                                 
Leyendo lista de cambios... Hecho.
Los modems de 14400 bps quedaron muy lejos.

viernes, marzo 23, 2012

Desestimado el Port Knocking

En un hueco de tiempo puse en marcha el servicio knockd (hace las funciones de Port Knocking) para mejorar algo la seguridad de la solución WoL casera. Quería evitar los escaneos del personal con mucho tiempo libre que se dedican a buscar por internet servicios SSH (y similares) para tratar de romperlos por fuerza bruta probando miles de contraseñas o buscando alguna vulnerabilidad.

Después de instalar el servicio y configurar la secuencia de puertos que habilitan el acceso al servicio 'protegido' me di cuenta de que es una soberana estupidez. Es como si en la puerta de casa, cambias la posición de la cerradura y la pones arriba del todo, a dos metros y medio. Cada vez que quieres abrir la puerta de casa tienes que echar mano de una silla o una escalera para poder llegar a la cerradura y meter tu llave (login y password). La escalera hace la función de port knocking.

Lo que se debe hacer no es poner un port knocking, lo correcto es habilitar un IDS, que detecta que un fulano,  que se aburre mucho, ha dejado un equipo realizando infinidad de intentos de acceso a un servicio de casa en un periodo de tiempo relativamente corto. Pues cuando se detecte eso por el IDS, entonces se levanta un regla del firewall que le bloquee el acceso hasta nueva orden (por un tiempo establecido).

El problema estriba en el ajuste de esas reglas (reglas de detección y reglas de reacción), porque pueden tener consecuencias desagradables (falsos positivos) o que no detecten correctamente los intentos de los intrusos. Requiere un poco de más inteligencia, que una secuencia de puertos elegidos al azar.

Me pregunto si la placa Wrap 2E.1 tendrá potencia suficiente para aguantar snort y oinkmaster. De lo contrario tendré que utilizar la solución de la placa Alix 3D2, que tiene algo maś de potencia de CPU y memoria RAM, aunque tampoco estoy seguro de que pueda aguantar un snort corriendo. Además, a partir de ese momento, el tráfico de los equipos protegidos pasará por el mini-pc.

En el caso de que no puede aguantar la carga, pongo el snort en el equipo de sobremesa. Cuando esté encendido se dedicará a protegerse a sí mismo y cuando esté apagado, no será necesario que se proteja. En ambos casos estaré entretenido mientras lo hago funcionar.

domingo, marzo 18, 2012

Activado el subversión casero

Con los servicios WoL remotos del servidor de casa operativos, faltaba poner algo de chicha. ¿De que sirve disponer del equipo de casa de forma remota sin agregarle servicios que te proporcionen acceso a tus datos? 

El primero de ellos ha sido un subversión del código de tus proyectos. En muchas ocasiones me encuentro sincronizando versiones entre casa y el trabajo o reenviándolas por correo, mejor disponer de tu repositorio subversión que te haga el trabajo duro.

La documentación que circula por internet para disponer de tu propio repositorio y publicarlo mediante un apache es muy completa y los pasos a dar de forma resumida son los siguientes:
  1. Instalar servicios locales subversión.
  2. Crear repositorio y hacer tu primer commit con la inicialización del repositorio con branches, tags y trunk.
  3. Instalar módulos authz_svn y dav_svn para apache.
  4. Configurar directorio de publicación, permisos de acceso y usuarios webdav para el repositorio.
  5. Configurar permisos del repositorio para el usuario que ejecuta apache para que sea el propietario.
  6. Reiniciar apache.
En el paso 4, he tenido que tener en cuenta que el servidor web no es accesible directamente desde internet, sino que se accede mediante directivas mod_proxy desde otro servidor (a traves del path /sobremesa/ en el equipo que hace de proxy inverso), con lo que hay que meter en la ruta de acceso http al subversion. De tal forma que para acceder desde el exterior queda como /sobremesa/svn/proyecto. Desde la red de casa también queda igual.

sábado, marzo 17, 2012

Pintando wh40k

Ibamos a pasar el día en el parque del Alamillo pero el tiempo nublado nos hizo desistir, quedándonos en casa. Así que viendo que tenía la tarde por delante (las sesiones de roles semanales se han suspendido por diferentes ausencias durante tres semanas) aproveché el tiempo 'libre' para dejar en su montaje final al profanador del caos. Una vez terminado, le he dado una capa de imprimación, extendiéndola a los marines y motoristas del caos. Aún tengo unos Berseker de Khorne y una unidad de Rapaxes por pintar, además de un principe demonio (la joya de la corona junto con el profanador) por montar.

Cuando compré las figuritas de Warhammer 40000 pensé en ir despacito, pero me he colado, se han pegado tres años en sus respectivas cajas.

El guarro pervertido y la Sisi

Tendiendo esta mañana me acorde de un cartel que puso una vecina en la puerta de entrada al edificio donde vivía anteriormente. En el cartel denunciaba el robo de algunas prendas que había tendido en la azotea. Lo que más le dolía era que el ladrón no tuviera ningún reparo en quitarle sus bragas, tachándole de guarro y pervertido.

A raíz de la advertencia, mantuve cuidado con mis prendas. aunque lo que mas me preocupó fue que me quitaran mis babuchas Homer Simpson, las cuales nunca dejé en el tendedero de la azotea, dejándolas secar en la Sisi1 que teníamos en casa.

Por cierto, el cartel tuvo efecto, porque nunca más se supo de posteriores robos.

1 Desconozco porqué le han puesto este nombre a los tendederos portátiles. ¿Tendrá algo que ver con la princesa de los austrias? Temo que la pregunta no tenga respuesta.

martes, marzo 13, 2012

Motivos para ir a la huelga

Por un hilo del grupo de correo de la RLT de mi empresa, empezamos a hablar del tema de la huelga. Algunas de las razones que se esgrimen es la coherencia y la lealtad. La mayoría de nosotros somos delegados por los sindicatos que han convocado la huelga, así que es lógico que la secundemos.

Eso puede parecer bien y correcto, pero no es lo importante. Con ese argumento no vamos a ninguna parte, ni vamos a hacer que el resto de nuestra gente apoye la huelga.

El motivo es que por una crisis que no hay quien la entienda y que se basa en un despilfarramiento en las administraciones públicas (por el que pocos han ido a la cárcel) que gestionan el dinero de nuestros impuestos y en una estafa piramidal que vino en forma de hipotecas y ladrillos. Por esta crisis nos recortan los derechos por los que lucharon nuestros padres y abuelos. Y no es el primer recorte que nos hacen. Esta reforma, realizada por un partido político de signo diferente, hace 'buena' la que nos aplicó Zapatero hace un año y medio, de signo supuestamente contrario.

Y porque si no protesto por mis derechos, ningún sindicato va a poder defenderlos. Ni bien ni mal, sencillamente pensaran que no nos importa mientras que en la tele siga saliendo la Mercedes Milá en Gran Hermano o la selección española gane otra eurocopa.

Es más, no es una huelga contra la empresa en la que trabajo. Es contra unas leyes que no son justas y que aprovechando que el Pisuerga pasa por Valladolid, nos la han querido imponer por el bien de los mercados. Me dicen que tengo que joderme y no me da la puta gana.

Cazado Radio Wall of Sound

Llevaba tiempo sin poder averiguar el título de una canción que escuchaba en la radio del coche pero hoy por fin he podido localizarla. Es la canción Radio Wall of Sound de Slade.

lunes, marzo 12, 2012

Retomado Con la hierba como almohada

Ayer por la noche, al no poder dormirme, retome la lectura del segundo libro de las leyendas de los Otori -Con la hierba como almohada- y conseguí sobrepasar los capítulos iniciales, volviendo a engancharme como hizo el primer libro.

VPN casera con pptpd

A causa de la petición de un compañero en la que me pidio algo relacionado con montar un servidor VPN, me puse a trastear en casa para disponer de mi propio servidor VPN. Tener una VPN en casa me permite que equipos que están en el exterior, se puedan conectar a la red local, tomando un ip de ella (o de otra red pero con las rutas necesarias para comunicarse entre sí). En situaciones normales, este tipo de cosas no las he necesitado, siempre me he servido de los túneles SSH que son la navaja suiza de la comunicaciones.

Mirando el estado actual del arte1, hay varias formas de montar la VPN: pptp, l2tp y openvpn. Como mis requerimiento de seguridad no son elevados, sino que simplemente quiero algo que funcione rapidamente sin complicaciones, me decanto por la primera de ellas, pptp.

Consideraciones previas:
  • Rango de la red local 192.168.1.1/24
  • En la red hay un rango ofrecido por DHCP 192.168.1.100-199
  • El rango para los equipos que van a entrar por PPTP sera el 192.168.1.200-2452
  • IP del servidor PPTP 192.168.1.97
  • Puerta de enlace 192.168.1.1
  • Servidor dns 192.168.1.1
Como en todo este tipo de cosas, lo primera que se hace es instalar el demonio que va a prestar el servicio. Con apt-get install pptpd tenemos lo necesario para echarlo a andar. Sólo queda retocar la configuración y añadir algunos ajustes adicionales.

Editamos el fichero de configuracion /etc/pptpd.conf.
ppp /usr/sbin/pppd
option /etc/ppp/pptpd-options
debug
localip 192.168.1.97
remoteip 192.168.1.200-245
La opción localip es la ip que tiene el servidor donde va a arrancar el servicio pptpd. La opción remoteip define el rango de direcciones que va a entregar el demonio a los clientes cuando se conecten. Si vemos necesario, activamos la depuración para ver luego todo el proceso de login de los usuarios vpn (en /var/log/daemon.log y /var/log/messages).

El siguiente paso es editar el fichero de configuracion de opciones /etc/ppp/pptpd-options
name debian-wheezy-001
require-mschap-v2
require-mppe-128
ms-dns 192.168.1.1
proxyarp
defaultroute
nodefaultroute
debug
lock
La duda más importante que tengo aqui es relativa al parametro defaultroute, las guias que he leido incluyen la opción contraria (nodefaultroute) pero hasta que lo cambie no funcionó la conexión.

El último aspecto a retocar es la configuración de los usuarios que se encuentra en el fichero /etc/ppp/chap-secrets.

# client server secret IP addresses
usuariovpn1 debian-wheezy-001 claveusuariovpn1 192.168.1.200
Después de reiniciar el servicio pptpd, conseguí que los usuarios se logaran, pero no habia forma de que estos pudieran ver el resto de la red, aunque desde el servidor vpn si que lograba hacerle un ping. Me faltaba un detalle que había visto en algunas partes, permitir el ip_forward.
$ sysctl -w net.ipv4.ip_forward=1
Con esto conseguí que el cliente usuariovpn1, con ip 192.168.1.200 se viera en la red y pudiera acceder al resto de equipos de la misma (y viceversa). Si la opción net_ipv4.ip_forward la quiero dejar permanenten en el arranque, edito el fichero /etc/sysctlf.conf para incluirla.

El último paso a dar es la apertura de puertos en el router. Se debe abrir en el router el puerto del demonio pptpd (tcp/1723) y redirigirlo a la ip del servidor vpn (192.168.1.97 en este caso).

Un aspecto a modificar es el hecho de seleccionar la red 192.168. No es muy acertado, debido a que muchos clientes pueden conectarse mediante una conexión por wifi de su red local, y si la wifi suele estar configurada con la misma subred que la mía, con lo que si tenemos un cliente de la red 192.168, no se podrá comunicarse correctamente (no se puede tener la misma red en ambos extremos). Es mejor eligir otra (una 10.X.X.X) y agregar las rutas necesarias.

La duda que tengo con los parámetros defaultroute/nodefaultroute la aclararé pronto. Ha sido aclarada, es mejor poner nodefaultroute. El que no me funcionara se debe a que en mi prueba pasé por el alto que aún estaba sin configurar el parámetro del net.ipv4.ip_forward.
1 Me encanta esta frase.
2 Esto se demostrara más adelante que puede traer inconvenientes.

sábado, marzo 10, 2012

Prototipo probado

Esta noche he realiza una instalación del mini-pc, montando todo el software necesario (apache, php y mod_proxy), aisgnándole una ip fija y reconfigurando el puerto 80 del router para que las peticiones web se dirijan a su ip.

Me ha dando tiempo a hacer la prueba, apagando el pc de sobremesa, conectando el movil a internet mediante la 3G y accediendo a la página de wakeonlan del minipc que lanza el comando para que se encienda el equipo de sobremesa.

Habia algo que pasé por alto en la configuración del mod_proxy. Comentar las directivas Deny,Allow que por defecto estaban en rechazar todo y no dejar acceder a nadie, generando un error de permiso denegado cuando queria acceder a la url del script wakeonlan.php, pero por lo demás, un éxito. Este fin de semana dejaré el equipo alixwrap en su ubicación definitiva.

2 Aún no le he dado nombre específico.

viernes, marzo 09, 2012

Chronicle en los cines de Sevilla Este

Me ha gustado Chronicle. La he visto en los cines del centro comercial de al lado de casa, que hasta ahora no había visitado. Para ver una película seguia yendo a Camas o los cines de Plaza de Armas. Hay costumbres que cuestan cambiar.

miércoles, marzo 07, 2012

Cajas pintadas

Así quedan después de aplicar la pintura

y así eran sin pintar
El resultado final hasta parece profesional.

lunes, marzo 05, 2012

Paint it black

Como la canción de los Rolling, las cajas del proyecto casero WOL las estoy pintando de negro. Primero hice una prueba de pintarlas en la calle durante el fin de semana, pero surgieron dos problemas inesperados. El primero motivado por el viento y que éste arrastra partículas de tierra que se adhieren a la capa de pintura recién aplicada (estoy utilizando un bote de spray con pintura negro del caos). El segundo problema es el tiempo perdido por la espera. Mientras que se secaba la caja, no podía irme, impidiendo hacer otras cosas.

Hoy he vuelto a darle otra mano de pintura, pero en el trastero, acondicionando antes con cartones las paredes y el suelo para evitar mancharlas. Después de pintar las cajas, las he dejado que se sequen tranquilamente. Mañana veré el resultado.

Welcome to 6.002x!

Hace un par de semanas me apunté a uno de los cursos online del mit y hoy han empezado las clases. Curioso esto de asistir de forma online a un curso de circuitos y electrónica.

viernes, marzo 02, 2012

La sustituta

Cuando me robaron la bici me compre otra bicicleta. No lo compre porque me gustara, simplemente quería volver a disfrutar de montarme en bici, quería volver a disfrutar de las sensaciones de las que fui privado con el robo.

El problema es que la bici sustituta nunca lleno el vacío de la anterior. Siempre fue una bici sustituta. Durante años estuvo arrumbada en un pasillo de la casa de una amiga o en el trastero o en el bicicletero que instalaron dentro del patio de vecinos donde vivo ahora, sin que la cogiera para dar una vuelta en ella. Una vez le arregle un pinchazo, incluso llegue a comprarle un timbre y dos candados. Pero nunca fue lo mismo.

Hace un par de semanas, que estaba pensando en si la llevaba a arreglar las llantas y que le engrasaran un poco la cadena y los piñones del cambio, decidí dársela a un compañero de trabajo. Seguro que él la cuida mejor, ya que no hubo feeling entre nosotros. Nuestra relación empezó con mal pie.

Proxy inverso para el wol casero

Un problema que se me presentaba en el proyecto WOL casero era el de como acceder desde el exterior a los servicios http/ssh que corren en el equipo de sobremesa, conjuntamente con los servicios http/ssh que estarán activos en  el equipo pequeño que realizará el wakeonlan del de sobremesa y utilizando los mismos puertos.

El equipo pequeño (alixwrap) dispondrá de una ip fija dentro del rango 192.168.1.0/24 (por ejemplo la 192.168.1.98) y tendrá una redirección por nat del puerto 80 de la ip publica del router hacia su puerto 80, en donde estará levantado un apache (httpd). En este apache habrá una aplicación en PHP que hará el wakeonlan del equipo de sobremesa.

El equipo de sobremesa (sobremesa) tendrá otra ip fija del rango 192.168.1.0/24 (la 192.168.1.99) y dispone de dos servicios levantados, uno en el puerto 80 (httpd) y otro en el puerto 22 (sshd). Al primero, que no tendrá un nat, no se podrá acceder (en principio). Al segundo, sí que tendra un nat, desde el puerto 443 del router hacia el puerto 22.

Para acceder al servidor web del equipo de sobremesa se monta un proxy inverso en el servidor web que corre en el equipo alixwrap, de tal forma, que todas las peticiones que le lleguen al path "/sobremesa/*" serán redirigidas hacia la ip del equipo de sobremesa, conservando el path completo.

Sólo queda activar el proxy en el apache, habilitando los modulos mod_proxy y mod_proxy_http
$ a2enmod proxy
$ a2enmod proxy_http
y en /etc/apache2/conf.d/ creamos un fichero llamado proxy_sobremesa.conf con el siguiente contenido
ProxyPass /sobremesa/ http://192.168.1.99/sobremesa/
ProxyPassReverse /sobremesa/ http://192.168.1.99/sobremesa/

Y todos los servicios que sean accesibles desde el exterior, deben estar dentro del path "/sobremesa/" en el apache, como el subversión o la aplicación que muestra la webcam.

Alguien me dirá que podía abrir otros puertos en el router y agregar otros nat de puertos para acceder a los servicios de cada uno de los pcs, evitando la necesidad de disponer de un proxy, pero necesito que los servicios estén corriendo en el puerto 80/443 al estar considerados estos puertos de navegación libre en muchas redes corporativas, saltándome sus reglas de seguridad cómodamente.

A falta de hacer el script en php para invocar el wakeonlan y añadirle seguridad (https para los servidores web), los detalles de implementación del wol casero remoto están superados. Creo que sólo me falta pintar la caja de negro para que no se vea en el salón.

martes, febrero 28, 2012

Neolengua en los anuncios

El anuncio de desaprender a ahorrar para descubrir la nueva forma de ahorrar es un ejemplo de la neolengua del libro 1984. Recomiendo su lectura a quien no lo haya hecho.

lunes, febrero 27, 2012

Conexión inalámbrica sustituida

El siguiente paso en proyecto de Wol Casero ha sido sustituir la conexión inalámbrica del ordenador de sobremesa con el router por una 'alámbrica'. Hace un rato la he terminado, utilizando un cable de dos metros que tenia en casa (y cuatro hilos1, en lugar de los ocho normales para Ethernet), que he crimpado con fichas RJ45 que no utilizamos en el curro.

Esto trae una ventaja adicional. La tarjeta wireless que tengo en el equipo (Ralink corp. RT2561/RT61 802.11g PCI) no me dejaba superar los 22 Mb/s, lo que al disponer de FTTH con 50 Mb/s, era un desperdicio. Con la conexión por ethernet a 100 Mb/s puedo aprovechar todo el ancho de banda que me proporciona la conexión de internet.

1 El esquema con cuatro hilos se puede ver en una enlace de wikipedia: Normas y trucos en cables de red 

viernes, febrero 24, 2012

Avances en el proyecto de WOL

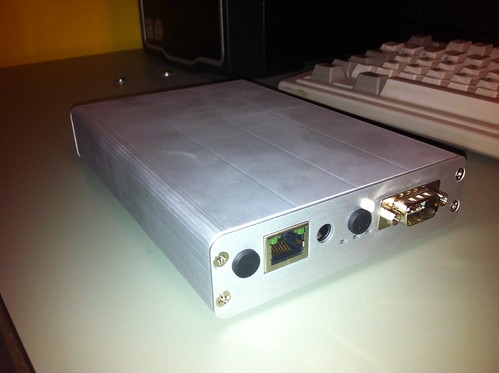
Como no pude reutilizar una caja de un disco externo que me dejo un colega, tuve que comprar las cajas para las placas PC Engines de la tarjetas WRAP para el proyecto de wakeonlan de casa. Esta tarde me llegaron puntualmente desde la tienda Landatel que es distribuidor de PC Engines en España.

También he aprovechado para probar métodos de backup de las tarjetas compact-flash que hacen la función de disco duro en las placas. Lo siguiente que haré es tirar el cableado desde el router hasta el pc de sobremesa así como unas pruebas de actualización del sistema (Voyage 4.0 y 5.0) a otras versiones más recientes. Tengo que documentar el proceso con fotos y un pequeño howto.

domingo, febrero 19, 2012

Partida absorbente

Admiro la capacidad que tiene un amigo para dirigir el juego de rol Star Wars. Lleva sólo dos sesiones de juego y consigue mantenernos en un puño, a veces como en una perfecta partida de cartas, sumergiéndonos en el mundo starwaniano del que algunas de las películas de George Lucas tendrían mucho que envidiar.

Pero no queda ahí la cosa, la tensión del juego provoca que la noche siguiente no podamos conciliar el sueño correctamente sin que nos asalten los dados ni los puntos del lado oscuro. Malditos sean, ¡dejadme dormir!

Leído el temor de un hombre sabio

Conseguí terminarlo pero con una sensación agridulce por la frustración de que todavía no me han contado nada sobre la trama principal de los chandrian. Sigo como al principio. El autor sigue escondiendo sus cartas. A estas alturas no diría que astutamente, porque puede ser un farol. Pero bueno, esperaré al siguiente libro.

lunes, febrero 13, 2012

Cazadores de vampiros

Creía que lo había visto todo cuando ví 'Jesucristo: Cazador de Vampiros', pero después de ver el trailer de 'Abraham Lincoln: Cazador de Vampiros' mi alma mortal se quedo sin habla, oh yeah!

Menos dos grados

Si mi memoria no genera ninguna EE (Exception Error), lo que marcaba mi coche esta mañana ha sido la temperatura más baja con la que he ido a trabajar. El general invierno ha decidido darnos algún frío latigazo desde el ártico.

sábado, febrero 11, 2012

Inteligente reparto de memoria

Supongo que más de uno se habrá fijado pero los fabricantes de PCs en general y de portátiles en particular son muy listos cuando de ampliaciones de memoria se trata. En la configuración que te venden del equipo te ponen la memoria de tal forma que la distribuyen para ocupar todos los bancos/slots.

Prefieren poner dos módulos de 1GB para que tu equipo tenga 2GB (no dejando huecos libres), en lugar de un único módulo de 2 GB (dejando un slot libre por si quieres ampliar luego). De tal forma que si deseas ampliarlo en años venideros, tienes que desprenderte de los módulos antiguos.

Youtube y la electrónica digital

Durante mis años en la facultad eche en falta prácticas con componentes eléctricos (soldar, desoldar, hacer tus propias placas). Lo máximo que llegue a hacer fue utilizar las regletas, conectando los componentes (sin soldarlos), para hacer pequeños circuitos sin mayores aspiraciones.

Pero por youtube hay vídeos explicativos de como soldar y desoldar, con recomendaciones de las herramientas y productos que se necesita. Con lo que aquello que en su momento no hice, ahora lo estoy aprendiendo y practicando.

jueves, febrero 09, 2012

Paron en el segundo libro de Kvothe

Me leí el primer libro1 del tiron y el segundo2 iba por el mismo camino hasta que he llegado a un punto en el que avanzo muy despacito. Creo que el autor se ha despistado de la trama importante y me esta costando cogerle el ritmo.

Espero que el bache pase pronto, porque en general me ha estado gustando -hasta ahora-.

1 El nombre del viento.
2 El temor de un hombre sabio.

Segundo test WOL superado

Arranqué el mini-PC (una tarjeta WRAP.2E) que tenía el sistema operativo Voyage Linux 6.0 (una debian lenny para AMD Geode compatible con x86). La actualicé con los paquetes wakeonlan, ethtool y etherwake. Luego monte la red de pruebas con el router viejo, al que conecté los equipos de casa (sobremesa, portátil y mini-PC) y lance la prueba de encender el de sobremesa desde el mini-PC (al que me habia conectado por SSH desde el portátil para poder operar con él). El resultado fue un rotundo éxito.

Animado por esto hice la prueba contraria, apagar el mini-PC y encenderlo remotamente desde el portátil con wakeonlan. También ha funcionado.

La siguiente fase consistirá en montar la tarjeta WRAP del mini-PC en una caja, para tenerlo recogido y engancharlo al router wifi principal. Cablear el pc de sobremesa (mediante la conexión por wifi no puedo mandarle el encendido remoto) y hacer los test de pruebas para verificar el funcionamiento del sistema.

martes, febrero 07, 2012

Primer test WOL superado

El primer test para montar el WOL en casa ha sido superado satisfactoriamente. Consistía en configurar la BIOS para permitir despertar al equipo, conectarlo a una red de prueba (el PC esta conectado a internet mediante wireless) con un router antiguo, al que también había conectado el portátil con los paquetes etherwake y wakeonlan instalados. Desde el portátil tenia que mandar el mensaje de encendido al PC, funcionando a la perfección.

La próxima prueba consistirá en hacer lo mismo pero utilizando una de las placas WRAP que tengo para mandar el mensaje. Lo más complicado será instalar los paquetes etherwake y wakeonlan, aunque confió en que estén disponibles.

Despertar encima de la red

Esa es la traducción, en hispano-peluso, del Wake On Lan, que para los profanos en la materia no es más que una funcionalidad que ofrecen las tarjetas de red y las placas de ordenador para encender el equipo remotamente enviando un mensaje a traves de la red.

¿Y por qué hablo de esto? Porque quiero conseguir lo siguiente:
  • Conectarme remotamente desde el exterior al ordenador de casa.
Esto ya lo tengo, dejando encendido el PC y desviando los puertos a la IP del PC,Pero esta solución plantea varios problemas:
  • El consumo eléctrico del PC al dejarlo las 24 horas del día encendido si que supone un buen pellizco en la factura de la luz.
  • No todo el tiempo necesito el ordenador encendido, sólo en ocasiones especiales, con lo que estoy tirando el dinero y acortando el tiempo de vida de los componentes del PC (fuente de alimentación y discos duros).
La primera solución que esquiva estos inconvenientes es utilizar Wake On Lan (WOL) que consiste en enviar un paquete 'mágico' por red al dirección mac/ip del equipo. Tengo dos formas de hacer esto, la más sencilla consiste en mapear un puerto de la ip pública del router para que se redirija el PC, redirigiendo los paquetes mágicos (en estos paquetes se debe incluir la mac de la tarjeta del PC que se quiere despertar).

La segunda solución es utilizar un mini-PC (placas WRAP/Ali) que está siempre encendido (el consumo es de 12W, nada que ver con los 300W del PC y no tiene componentes mecánicos). Este mini-PC es el encargado de mandar el paquete de encendido.

La ventaja de esta solución es que puedo desplegar en él aplicaciones de monitorización (Cacti por ejemplo) que estarán siempre encendidas. Los inconvenientes son varios, complejidad y es necesario disponer de la placa WRAP del mini-PC, pero ambos no me suponen ningún problema. La complejidad no me quita el sueño y dispongo de una placa WRAP para hacerlo. Así que me decantaré por la segunda solución.

domingo, febrero 05, 2012

Fin del modo master

Ayer termine la tercera sesión de juego en la que actuaba de master. Acabo bien y no resulto una catástrofe la convergencia final de los dos hilos argumentales de la historia -un grupo de Personales Jugadores estaba localizado en una isla del atlántico norte en 1994 y otro grupo estaba en Atlanta, en los meses posteriores a las olimpiadas-.

Cometí algunos errores, fundamentalmente debido a fallos en la preparación que me hicieron improvisar aspectos de la trama que pudieron dar al traste con la historia, pero creo que los jugadores se comportaron de forma cómplice con el master y entraron por el aro de una historia de Delta Green.

Creo que corregí un fallo grave que cometí en la segunda sesión de juego al hacer que recayera la mayor parte de la acción sobre uno de los Personaje No Jugador. Eso también influyo en que un PJ tomará un giro inesperado respecto a la autoridad de un Coronel, pero no se hizo sangre y la partida fluyo hacia donde tenía pensado. En la tercera sesión el PNJ del Coronel estuvo más tranquilo y dejo hacer a los PJs su labor, apareciendo sólo en el último momento. Hubo otros fallos, pero de menor importancia y subsanables.

La partida en sí ha servido de iniciación del master. Los PJs se quedaron con la resolución del caso, pero sin que ellos vieran la información de la trama principal, que será revelada en una posterior partida que haga (si es que me atrevo a hacerlo).

lunes, enero 30, 2012

Inspeccionando los consumos energéticos

Al llevar un año viviendo en el nuevo piso nos ha hecho fijarnos en el diferente gasto de luz, agua y gas que tenemos respecto a mis hermanos y amigos cercanos, descubriendo que pagamos más que ellos.

La primera sorpresa nos la dio la factura del gas. El mayor consumo estaba en la potencia del termo, que se la bajamos, reduciendo la factura más de la mitad.

La segunda sorpresa es el agua, que creemos se debe a un abuso por nuestra parte de darnos de vez en cuando algunos baños relajados con sales en la bañera grande :-), aunque no nos cuadra del todo (es posible que también influyan ciertos hábitos míos en la cocina como el dejar mucho tiempo el grifo abierto cuando se friega algo que no puedes meter en el lavavajillas.

La tercera sorpresa -y más importante- nos la dio la luz. Le echábamos las culpa al aire acondicionado y electrodomésticos, pero el verdadero culpable es el ordenador que está encendido las veinticuatro horas del día. Un rápido cálculo de su consumo sirvió para despejar cualquier duda  (250 Wh * 24 * 30 / 1000 = 180 kWh), que es la mitad de nuestro gasto energético al mes que ronda unos 350 kWh.

La forma de hacer el calculo es bien sencilla, se toma el valor que te ofrece la fuente de alimentación del PC, este valor es la media que consume en watios por hora (Wh) y se multiplica por el número de horas al día que esta encendido y por el número de días al mes, dividiendo el total por 1000 para convertirlo a kWh. Lo mismo se puede hacer para cualquier tipo de aparato eléctrico que tengamos en casa.

domingo, enero 29, 2012

Bridas de velcro

Soy un apasionado de las bridas de velcro, lo reconozco, son mi debilidad. No hay conjunto de cables en casa que no disponga del correspondiente velcro que lo sujete y recoja.

Hoy, aprovechando el cleaningday, le ha tocado a los cables de la televisión y DVD que aún estaban en modo salvaje.

Sesión suspendida

El devenir de la semana ha sido difícil por culpa del trabajo aunque las habré tenido peores en relación al volumen del trabajo. La diferencia ha estado en que esta semana me ha dejado exhausto, sin fuerzas para centrarme en la partida. Lo que ha influido negativamente en la preparación de la tercera sesión de la mini experiencia de master. Por ello, suspendí la sesión y derivamos la tarde a remorar anteriores campañas de juego. Es curioso, que sin jugar, ha servido para desconectar.

miércoles, enero 25, 2012

Arreglado por 60 eurazos

La tienda a la que llevé el portátil pudo arreglar la tarjeta gráfica. El arreglo consistía en soldar una placa de refrigeración que viene incorporada en la propia tarjeta. El arreglo ha costado 60 €.

Ya en mi casa, le he reinstalado el sistema operativo -Debian Wheezy para i386-. No pude meterle la versión de 64bits al caracer el micro de ese soporte, pero si que pude ponerle el KVM.

martes, enero 24, 2012

Cinco años depués

Después de llevar cinco años sin tocar las piezas de un torneo jugué el XXXIII Open de Alcalá de Guadaira este domigo pasado. Me apunte por el ritmo de juego, que era de 25 minutos a caída de bandera1. Saque un 4½ sobre 8 puntos totales, con una incomparecencia en la primera ronda (+3,-3,=1).

Al principio me note muy lento y a medida que fueron pasando las partidas, cogí ritmo, no apurándome de tiempo y sin costarme tanto evaluar la posición. Pero bueno, a esperar a la próxima ocasión aunque me gustaría poder jugar más a menudo, que viene bien para la mente.

1Con la llegada de los relojes digitales la expresión caída de bandera se volverá un anacronismo.

jueves, enero 19, 2012

Una antigua historia

La historia tiene estas cosas, siempre se vuelve a repetir, pese a que cambien actores, decorados y exteriores.

¿A que suena el cierre de MegaUpload? Suena al cierre de Napster, pero también suena al cierre de Isla Tortuga y su Jamón y el Vino. Y esto me trae otros recuerdos, como astalavista y el irc de fdf para coger las listas de ftps que tan obedientemente ofrecían los primeros bots del chat.

Creo que volveré a recorrer esos lugares, aunque es seguro que no encontraré a nadie, pero algo me dice que estarán cerca.

domingo, enero 15, 2012

Primera sesión

El sábado dirigí por primera vez una partida de rol (hace años hice un amago/experimento que duro una hora que no cuenta para nada). La partida esta ambientada en Delta Green y mantengo a los PJs en diferentes momentos/lugares.

Una pareja de ellos esta en la ciudad de Atlanta en los meses posteriores de los JJOO. Los otros dos jugadores están en medio del atlántico norte, a finales de la primavera de 1994. Esta separación temporal me permite manejarlos con mayor soltura, porque todavía no me veo teniéndolos juntos, aunque la historia tiene un momento crítico en donde se juntaran los personajes.

En este primera sesión me he dado cuenta que necesito recopilar mucha más información, para completar los perfiles de los jugadores y de la ambientación, ampliando la parte de los PNJ. Pensaba que lo tenia bien, pero me quedé corto en dos situaciones (la visita a una casa de alquiler y la información de un caso).

La siguiente sesión será el sábado si todo va bien.

martes, enero 10, 2012

Sólo de la primera conjugación

Todos los verbos que se nos ocurran inventar pertenecerán a la primera conjugación (-ar). Ninguno pertenecerá a las otras (-er/-ir). Puede que Yllart sepa los motivos de esto, aunque sospecho que los verbos que terminan en -er/-ir son restos ancestrales que pueden provenir del latín.

En todo caso es un tema a sacar en una conversión para dejar entretenida a la gente :-)

sábado, enero 07, 2012

Ya he pasado el resfriado

Parece que he pasado lo peor del resfriado, que me ha tenido K.O. durante las fiestas y vacaciones. El año pasado me resfrie un poco antes de que empezará la navidad, este año ha coincidido con ella. Mala suerte.

viernes, diciembre 30, 2011

Cuouz

Aunque se escribe Kvothe, lo pronuncie Kavote, pero por lo visto se dice Cuouz. No es más que el nombre del protagonista del libro El nombre del Viento. Apenas he leido un 8% 14% (en el kindle la lectura no se mide por  páginas).

martes, diciembre 27, 2011

Don cabeza torcida

¿Alguien se he fijado que el personaje del policia Horatio Caine de CSI Miami tiene un problema con los músculos del cuello que hacen que no pueda sujetar bien su cabeza, teniéndola siempre torcida? Debe doler.

Esos inesperados posavasos

Si desmontas un disco duro te encuentras con un inesperado posavasos con el disco de acero que trae dentro de él . Es perfecto. Por supuesto que sólo debe hacerse con aquellos discos que están estropeados.

domingo, diciembre 18, 2011

Blackthorn y Super 8

Blackthorn y Super 8 son las dos películas de géneros contraopuestos (western-crepuscular1 y aventuras-ciencia-ficción) que he visto esta semana y que han llegado a gustarme tanto que las he visto dos veces.

1  Queda bien, ¿no?

Teoría de los roscos de vino

Durante la comida de no-navidad de la empresa alguien comentó que no le gustaban los roscos de vino y un compañero le respondió que si no le gustaban los roscos entonces no tenía que ser una buena persona. Estoy de acuerdo.

lunes, diciembre 12, 2011

El modo grueso

He descubierto que no se debe anteponer la preposición 'a' cuando se utiliza la locución latina 'grosso modo'. La wikipedia es una buena amiga.

jueves, diciembre 08, 2011

Al final no lo compre

Después del arreglo de la pantalla de mi viejo portátil, se le fué la tarjeta de video, con lo que no puedo decir que el Dell Inspiron 9400 me saliera muy bueno. El resultado es que tengo claro que otro Dell no iba a comprar. 

Así que cuando el otro día me fije en una publicidad del mediamarkt, en la que encontré un Asus con procesador intel i7 de cuatro procesadores que tenía buena pinta. Ni corto ni perezoso, me acerque a una de sus tiendas y encontré otro portátil, un Acer, que me gustó más y decidí llevármelo. La sorpresa me la lleve en la caja, porque después de aguantar la cola de media hora, me dijo la chica que no podía pasarlo por caja, que tenia que volver a un comercial para que diese una hoja y que sin ella no había nada que hacer. No me lo podía creer, me iba a gastar un buen dinero en el portátil y estaba allí, listo para pagarlo y me decían que no. Terminé dejando el portátil y volviendo a casa.

Lo curioso es que estuve en la tienda un buen rato comparando varios productos, eligiendo cual era el que más me gustaba y que tenía el precio que más me convenía. Ningún comercial se acerco a preguntarme y eso que me vieron comparar y luego llevarme la caja del portátil que estaba justo al lado de ellos, a ninguno se le ocurrió indicarme que me faltaría un papel que tenían que darme ellos para poder pasarlo por caja. Eso fué lo que me indigno, sobre todo cuando volví y les deje el portátil encima de los otros, en ese momento fué cuando uno se quiso acercar pero le dije que no se molestará que me había arrepentido. La chica de la caja no tiene la culpa, ella cumple ordenes, pero los comerciales no se iban a llevar una comisión que no se habían ganado.

Ahora ya no tengo tan claro lo de comprar el portátil, considerándolo más un capricho que otra cosa. La prueba es que el viejo lleva en el dique seco más de un año y no pasa nada. En todo caso puedo encargar una tarjeta gráfica en Dell, que sustituya la rota, y ponerla yo mismo.

lunes, diciembre 05, 2011

Un número escogido

Estando esta mañana en la feria del libro de ocasión adquirí un ejemplar de la vida y obras del Cid Campeador (octava edición de 1979), escrito por Menéndez Pidal. Es uno de estos libros de la colección austral que se habrán utilizado para clases de literatura/historia en el antiguo BUP. Como curiosidad, es el título número 1000 de la colección .

sábado, noviembre 19, 2011

Un día importante

Todavía estamos en modo espera para el nacimiento del hijo de unos buenos amigos. ¿Por qué los nacimientos programados se fijan para los fines de semana? ¿Es cuando hay más disponibilidad de personal? ¿Es cuando están más tranquilos?

miércoles, noviembre 16, 2011

Suéter, Jersey, Chaleco, Niki y Polo

El lunes crí entrever la diferencia entre un suéter y un jersey. Ambas prendas no son abiertas (ni llevan botones ni cremalleras), la diferencia estriba en el tejido. El sueter es más ligero, mientras que el jersey es de un tejido más gordo, son de más abrigo.

Pero eso fue el lunes, hoy al mirar en la wikipedia parece que suéter, jersey y chaleco son lo mismo. En el diccionario de la RAE dicen del jersey que es una prenda de vestir de punto, cerrada y con mangas, que cubre desde el cuello hasta la cintura aproximadamente. El suéter es un sinónimo de jersey. Chaleco tiene una primera definición similar a jersey/suéter, pero también tiene otras acepciones para un tipo de ropa utilizado por los turcos y para una mujer despreciable y sin atractivos (¿?). 

No quería mirar lo que significa niki (más correcto es niqui), pero no me pude resistir, encontrando que es lo mismo que un polo: prenda de punto que llega hasta la cintura, con cuello, y abotonada por delante en la parte superior.

lunes, noviembre 14, 2011

AHH!

La serie American Horror History, que por sus iniciales ya dice mucho sobre de que va, me esta gustando. Da algo de miedito, pero ante todo me intriga. Y mucho.

PD: Es American Horror Story!

Problema con driver Nouveau

Envalentonado por el 'éxito' de la nueva gnome en el pc del trabajo, me decidí a permitir actualizar el equipo de casa. Aunque proteste sobre los cambios, tendré que aceptar los nuevos vientos y no hacer de viejo gruñon.

Pero no funcionó la actualización, al requerir gnome-shell aceleración gráfica, con lo que he tenido que instalar los drivers propietarios de nvidia para hacer funcionar la gnome-shell en el pc de mi casa. Parece que el driver nouveau no tiene soporte de aceleración gráfica para la tarjeta Nvidia Geforce 7100/nForce 630i, haciendo que la actualización a la nueva gnome fuera una autentica porqueria, puesto que me volvía al anterior estilo de escritorio pero con la mitad de cosas (barra de menu sin iconos, tareas incompletas, etc). El resumen es que ni tenía gnome-shell ni gnome-antigua.

sábado, noviembre 12, 2011

Palabras ciegas y malditas

Todas las palabras escritas son ciegas, nunca verán a la persona para las que fueron creadas. Tampoco podrán reconocerla y por ello están malditas, porque mientras exista una única persona que no las ha leído, no tendrán la certeza de que han llegado al lector adecuado.
Lo encontré escrito en una libreta que me hice de un viejo fajo de folios, amarillentos por la humedad y el tiempo, a la que pronto le daré uso. 

The Working Dead

Es un nuevo concepto de trabajo, parafraseando a la serie de zombis.

jueves, noviembre 10, 2011

La nueva gnome-shell

Pues ayer le toco el turno a la debian testing (wheezy) de mi trabajo, en una de las actualizaciones diarias que realiza me colocaron la nueva gnome shell que ha causado un revuelo en mi tranquila forma de trabajar.

Estoy acostumbrado a currar con cuatro workspaces, en donde distribuyo las aplicaciones en función de lo que voy haciendo: una primera donde pongo el correo junto con el navegador que tiene dos pestañas para la helpdesk y el nagios. En el segundo workspace mantengo el lilac y los diferentes terminales de los servidores a los que que me voy conectado. En el tercero mantengo una maquina virtual, el centricStor y el networker.

Esta rutina la he mantenido muchos años, sin cambios durante este tiempo (desde Sarge), con lo que cuando me encuentro la Shell, con tantos movimientos de ratón y efecto visual extraño, me he irritado bastante. El modo gruñon ha salido a la superficie. El hecho por ejemplo de que no se pueda borrar un archivo desde el nautilus con la tecla suprimir (para ello te vas al meno o pulsar ctrl+supr!) o que para ver la opción de apagar el equipo haya que pulsar la tecla ALT, me parecen ridículas. No entiendo porque han eliminado esas funcionalidades. No suponen mayor consumo de recursos ni nada.

Otra de las cosas que hecho en falta son las opciones de personalización. Ya de por sí gnome trae pocas opciones, pero la gnome shell se han colado tela marinera con la ausencia de ellas.

En fin, no me queda más remedio que aguantarme. Creo que con la gnome shell han primado unos valores de hacer un escritorio efectista, parecido a un macos o windows vista, que hacer un escritorio comodo para trabajar y que no suponga ningun trauma para los que estan usando gnome desde hace tiempo. Si realmente quisiera algo de eso, hubiera comprado un macos o un vista.

Pienso que una de las virtudes del gnome de toda la vida, era no someterse a los caprichos técnicos de un grupo de programadores que quiere mostrar de lo que son capaces de hacer gráficamente, sin pensar en los pobrecitos de los usuarios que día a día utilizando el escritorio como herramienta de trabajo, que hace lo que se le pide, sin complicar la vida. Aunque es evidente, que también gnome ha sido demasiado talibán con algunos aspectos, como por ejemplo eliminar opciones de configuración a nivel hiperdetalle como hace KDE, no lo veo a negar.

domingo, noviembre 06, 2011

Teleportación invernal

Al salir del trabajo el viernes, a la tres y media, tuve que poner el aire acondicionado. El coche estaba aparcado al sol y era un horno. Ya en mi casa por la tarde, estaba en bermudas y camiseta cuando baje a tirar la basura, pero por la noche termine durmiendo con pijama y dos mantas (no encontraba el edredón). El sábado cogí por primera una camiseta interior de algodón de mangas largas para ponérmela debajo de la sudadera. Terminé subiendo toda la ropa de invierno que estaba en el trastero. El general invierno se ha teleportado.

jueves, noviembre 03, 2011

Diferencia no evidente

Es curioso, que los colectivos que son más pudientes, son mas conscientes de la importancia de la unión entre ellos para conseguir mas fuerza en una negociación (vease controladores aereos o ahora los jugadores de la nba). ¿A que se deberá?

Burla de Unión Europea

A los motores del progreso de Europa, adalides de la democracia en el mundo, hace tiempo que se les ve el plumero. Lo de Grecia, con el ofrecimiento de ayuda de la Unión Europea (que visto en qué consiste no sé si es mejor rechazarla) y la negativa de aceptar que se pueda refrendar por los griegos su aceptación en un referéndum me parece de un descaro alucinante.

¿Qué felices eramos en el 86 cuando entramos en Europa? 25 años después ya sabemos en manos de quienes nos hemos puesto.

martes, noviembre 01, 2011

Cortina de humo

Hace unos días comentaba que lo de Berlusconi en Italia, que parece que siempre está a punto de caer, es sólo una cortina de humo. Ya es cansina la historia, bien por un juicio, votación o elección, aparece como los último días en el poder, pero in extremis se salva. Increíble. Por pura estadística, no debe ser así. Supongo que puede ser una estrategia para mantener controlados a los rivales y darles algo de vidilla.

Cinco horas

A finales del verano quería hacer la copia de seguridad del equipo de sobremesa de casa, pero la pereza en organizarla y hacer la labor de poda para quitar lo superfluo me hizo demorar la tarea hasta esta tarde.

Finalmente, el backup en el disco duro extraible de los ficheros del emule va a tardar cinco horas para mandar 200 GB (una media de 11 MB/s, lenta pero el HD no da para más1). He hecho limpieza de películas y series, ya que no habia espacio suficiente, quedándome finalmente con esos 200 GB finales, pero había quitado 150 GB -la mayoría de series duplicadas en versión original subtitulada y en español-. Lo que son propiamente datos, han sido 12 GB, que podré sacar luego en dos dvds si los comprimo.

Tengo que pensar en algo para hacer más comodo el backup y que no me dé tanta pereza llevarlo a cabo.

1 El sistema de ficheros VFAT del disco duro tendrá algo que ver en la velocidad, pero no lo puedo cambiar si lo quiero usar conectando a la tele.

Cómo utilizar el servicio Secrets Manager para guardar las claves privadas de SSH

Para guardar la clave privada en el servicio Secrets Manager como un secreto en modo texto sin formato, sigue estos pasos Supongamos que la ...